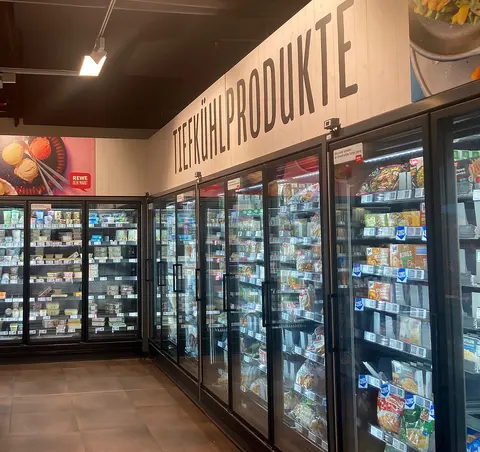
Os ataques que elevaram a temperatura de freezers e geladeiras em supermercados da Bélgica, Luxemburgo, Suécia, Irlanda, Finlândia e Estônia nesta segunda-feira (2) levantaram uma dúvida doméstica: o mesmo poderia acontecer com a geladeira da cozinha? A resposta das reportagens da Folha, da Deutsche Welle (publicada no UOL) e do g1 é parecida: em tese sim, se o aparelho estiver conectado à internet, mas o cenário de uma lojinha de bairro ou de uma casa é bem diferente do de um sistema de refrigeração industrial exposto na rede. Até aqui, nenhuma das fontes consultadas relata impacto em supermercados ou residências no Brasil.
Para quem quer entender o episódio europeu em si, o Tendência News já publicou o resumo dos incidentes e o papel da Danfoss.
O que aconteceu nos supermercados
Segundo O Globo e o g1, redes como Ahold Delhaize (Delhaize), Carrefour Bélgica, Spar (operada pelo Grupo Colruyt), ICA, Coop, Musgrave (SuperValu) e Kesko relataram problemas nos sistemas de refrigeração. Em uma loja da ICA na Suécia, a temperatura dos equipamentos chegou a 50 °C, segundo publicação da própria unidade. O Carrefour Bélgica disse que cerca de 15 das suas 700 lojas foram afetadas. Em Antuérpia, o dono de uma rede de açougues disse à Reuters que suas geladeiras foram reprogramadas para até 18 °C durante a madrugada.
Esses sistemas são diferentes de uma geladeira doméstica: são painéis de controle de refrigeração comercial, administrados à distância pelas empresas. Ainda assim, o caso ajudou a mostrar como equipamentos antes puramente mecânicos passaram a ser monitorados e comandados pela rede.
Hackers podem mesmo invadir uma geladeira de casa?
A Folha afirma que, em tese, sim: qualquer dispositivo conectado à internet, diretamente ou por meio de aplicativo, serviço em nuvem ou rede doméstica, pode ser invadido. O exemplo citado pelas reportagens é de 2015, quando pesquisadores demonstraram, numa conferência de hackers em Las Vegas, que uma geladeira inteligente da Samsung poderia ser comprometida, permitindo interceptar parte do tráfego de internet que passava por ela.
Isso vale para geladeiras "inteligentes", com Wi-Fi e aplicativo. Um modelo comum, sem conexão, não tem como ser acessado remotamente.
O que um invasor costuma querer
Segundo a Folha, ao entrar em um aparelho o invasor geralmente faz uma de duas coisas: coletar informações ou assumir o controle. Em muitos casos, o interesse maior é roubar dados, interromper serviços ou usar o equipamento como porta de entrada para uma rede maior. Uma câmera pode mostrar o interior da casa, um aparelho com microfone pode captar sons e um roteador comprometido pode expor o que trafega na rede. No caso de uma geladeira ou freezer, o controle de temperatura pode ser alterado, com perda de alimentos.
O ponto mais frágil costuma ser outro
A Folha cita dados do setor de segurança segundo os quais os roteadores, e não os eletrodomésticos, respondem por mais de três quartos de todos os ataques contra dispositivos conectados. Ou seja, o roteador de casa merece atenção antes da geladeira.
Quais aparelhos de casa podem ser alvo
Entre os dispositivos mais comuns citados pelas reportagens estão câmeras de segurança, campainhas com vídeo, alarmes, fechaduras inteligentes, termostatos, aquecimento central e eletrodomésticos conectados, como geladeiras, fornos e máquinas de lavar. A Folha lembra que até algumas escovas de dentes têm conexão com a internet.
Carros e infraestrutura: o risco é igual?
As reportagens fazem uma distinção. Veículos e aeronaves modernos têm várias camadas de proteção e redundância, e redes de energia e abastecimento de água costumam seguir padrões mais rígidos de segurança e regulamentação do que um eletrodoméstico. Isso não os torna imunes, mas, segundo a Folha e a DW, são alvos bem mais difíceis do que um aparelho ligado ao Wi-Fi de casa.
Há casos históricos de falhas: em 2015, pesquisadores assumiram remotamente o controle de um Jeep em movimento pelo sistema de entretenimento, o que levou ao recall de cerca de 1,4 milhão de veículos. Quase uma década depois, outros pesquisadores revelaram uma falha que permitia rastrear, destravar e ligar certos modelos da Kia usando só a placa; segundo eles, a montadora corrigiu em poucos meses e não havia evidência de exploração em ataques reais.
Como reduzir o risco em casa
As recomendações que as reportagens atribuem a especialistas em segurança digital são simples:
- Troque as senhas padrão de aparelhos e do roteador.
- Ative a autenticação em dois fatores nos aplicativos e contas dos aparelhos, quando houver.
- Instale as atualizações de software e firmware com regularidade.
- Substitua ou remova aparelhos que não recebem mais atualizações de segurança.
- Mantenha os dispositivos na rede local e só os conecte à internet quando houver uma razão clara.
A Folha resume a regra: quanto menos dispositivos conectados, menos pontos de entrada para invasores. Se a sua geladeira tem Wi-Fi e você não usa o aplicativo, desativar a conexão elimina o risco remoto sem custo.
O que ainda não se sabe
Ainda não há responsável identificado pelos ataques na Europa e nenhum grupo assumiu a autoria. Autoridades como o Centro de Cibersegurança da Bélgica disseram que talvez a autoria nunca seja determinada. Para o consumidor brasileiro, não há alerta oficial específico sobre geladeiras domésticas nas fontes consultadas.