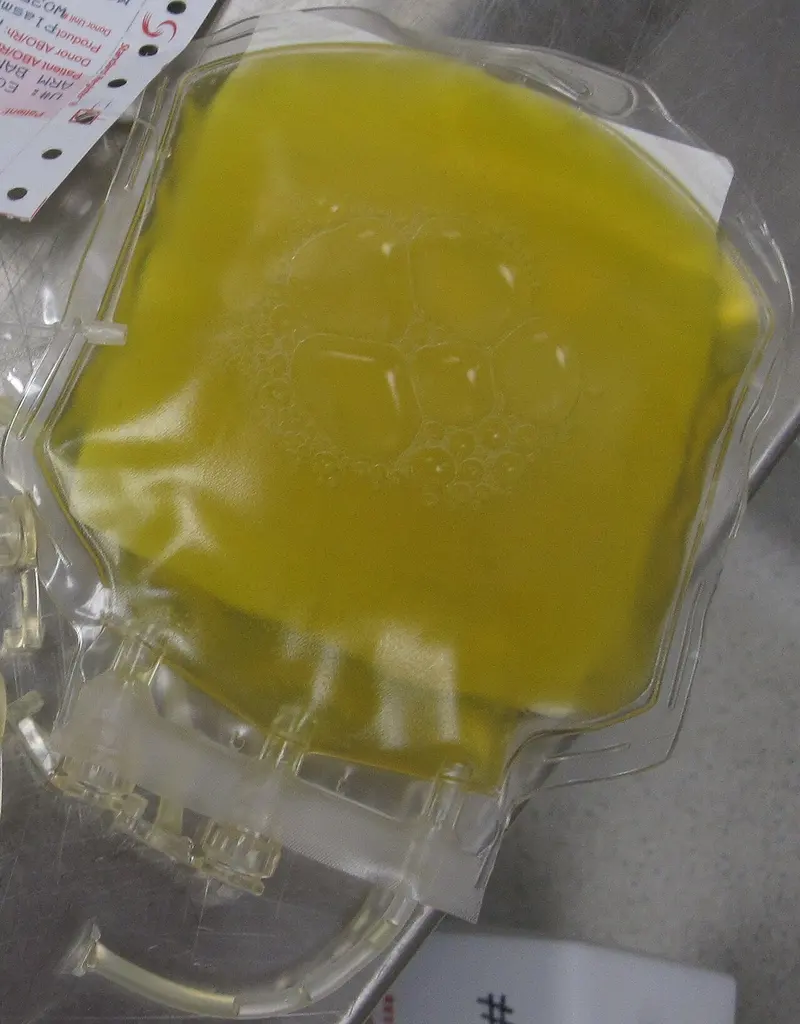
O Estabelecimento Francês do Sangue (EFS), órgão que coordena a coleta e a distribuição de sangue na França, informou que um ataque hacker tentou aquecer plasma armazenado em três unidades de refrigeração. Segundo o EFS, o sistema de monitoramento detectou a mudança rapidamente e nenhum produto foi perdido. O órgão diz que não há impacto à saúde identificado.
O que aconteceu
De acordo com o EFS, o ataque ocorreu na segunda-feira (2) e atingiu um fornecedor de equipamentos de refrigeração, cujos sistemas controlam câmaras frias usadas em três unidades do órgão. Os invasores elevaram a níveis extremamente altos os limites de temperatura e de descongelamento dos equipamentos. A CBS News, em reportagem baseada na agência AP, data o episódio como 3 de novembro; o texto do UOL Tilt, que cita o jornal britânico The Independent, e o site The Next Web falam em segunda-feira, 2 de novembro, data adotada aqui.
Os alarmes dispararam antes que houvesse perda. Conforme a unidade, os equipamentos foram recuperados ou desligados, e as bolsas de plasma, usadas em transfusões e como matéria-prima de medicamentos, foram transferidas ou protegidas. O EFS afirma que a coleta de sangue e as entregas a hospitais continuam normalmente e que ampliou o monitoramento de temperatura em todos os seus equipamentos.
Quais temperaturas foram citadas
O plasma costuma ser guardado congelado, em torno de -30 °C segundo a CBS (a The Next Web fala em cerca de -25 °C). O semanário francês Le Canard enchaîné, que revelou o caso, citou que o ajuste poderia chegar a 110 °C. Segundo a The Next Web, uma fonte do EFS ouvida pela rede regional ICI mencionou leituras de 110 °C e até 150 °C. O EFS não divulgou valores. Também há divergência sobre o significado do número: parte da imprensa o trata como temperatura atingida, e outros relatos indicam que seria o valor programado pelos invasores, sem confirmação de que os freezers chegaram a esse patamar. Por isso, o dado deve ser lido como relato de imprensa, não como medição oficial.
O fornecedor e a investigação
O Le Canard enchaîné apontou a empresa Coolworld como fornecedora atingida. Segundo a CBS, a empresa disse que a vulnerabilidade está em um componente de terceiros, fora de seu controle direto, que um número limitado de unidades foi afetado e que adota "medidas apropriadas". O EFS não confirmou o nome do fornecedor.
A agência francesa de cibersegurança (ANSSI) e o Ministério da Saúde investigam o caso junto com o EFS. Segundo a The Next Web, ninguém reivindicou o ataque e ainda não se sabe como os invasores entraram nem quantos equipamentos foram afetados. A CBS informa que o ministério não indicou quem poderia ser o responsável. O EFS, segundo as reportagens, não era o alvo direto: o acesso teria vindo pelo fornecedor.
Parte de uma série de ataques a refrigeração na Europa
O episódio se soma a ataques a sistemas de refrigeração de supermercados. Em 13 de outubro, a Al Jazeera relatou que centenas de lojas na França tiveram a temperatura de geladeiras e freezers manipulada, chegando a 50 °C, com alimentos estragados e incêndios em algumas lojas. O governo francês falou em cerca de 700 supermercados afetados, entre eles ao menos 300 do Intermarché e do Netto, mais de 100 da Cooperative U e 80 do Carrefour. O presidente-executivo do Intermarché, Thierry Cotillard, estimou perdas de dezenas de milhões de euros em um único dia, segundo a BFM TV citada pela Al Jazeera.
A ANSSI identificou uma falha em software da dinamarquesa Danfoss. A empresa afirmou que as unidades atingidas rodavam firmware desatualizado e que havia orientado os clientes a atualizar. Em 9 de agosto, a empresa de segurança Claroty tinha publicado pesquisa sobre vulnerabilidades em sistemas desse tipo, que permitiriam contornar a autenticação.
Segundo a CBS, a rede holandesa Ahold Delhaize estimou que o ataque pode reduzir suas vendas do quarto trimestre em até 250 milhões de euros e o lucro operacional em mais de 100 milhões de euros. De acordo com o texto do UOL, supermercados na Bélgica, em Luxemburgo, na Suécia, na Irlanda, nos Países Baixos, na Estônia e na Finlândia também registraram unidades afetadas na segunda-feira (2). A The Next Web acrescenta que a Comissão Europeia revisa as defesas dos varejistas e que o Pentágono investiga falhas em freezers de bases militares como possível ataque cibernético.
Por que o caso chama atenção
Sistemas de refrigeração conectados à internet para monitoramento remoto são alvo porque, uma vez comprometidos, permitem alterar parâmetros físicos de equipamentos. No caso do sangue e do plasma, a cadeia de frio é essencial para a segurança do produto. Neste episódio, os alarmes de temperatura funcionaram como última barreira. A CBS descreve o caso como mostra de preocupações mais amplas com a vulnerabilidade de infraestruturas críticas e de dispositivos conectados.
O que falta esclarecer
Permanecem em aberto a autoria, o método de invasão, o número exato de equipamentos afetados e as temperaturas efetivamente atingidas. Não há, até agora, indicação de relação confirmada entre este ataque e os de supermercados, embora o método (alterar parâmetros de refrigeração via fornecedor) seja semelhante. As informações aqui vêm de reportagens e do comunicado do EFS, e podem mudar conforme as investigações avançarem.